Prod Guard & Контекстная безопасность
Prod Guard — это встроенная система защиты от непреднамеренных деструктивных действий оператора при работе на ответственных серверах.
Как это работает
Когда вы подключаетесь к серверу, помеченному тегом PROD:
- Вкладка и окно терминала окрашиваются в тревожный красный цвет.
- В строке статуса активен значок щита
PROD GUARD. - Встроенный анализатор PTY потока в реальном времени анализирует нажимаемые клавиши.
Перехватываемые команды
По умолчанию система перехватывает попытки выполнения команд:
rm -rf /или удаление системных каталогов;mkfsи форматирование дисков;dd if=... of=/dev/...;- SQL-команды
DROP DATABASE,DROP TABLE,TRUNCATEв интерактивных консолях СУБД; - Остановка ключевых системных демонов (
systemctl stop kubelet,systemctl stop docker).
При обнаружении опасной команды терминал приостанавливает отправку символа перевода строки \n и показывает всплывающий диалог с требованием подтверждения.
Политики аудита и настройки безопасности
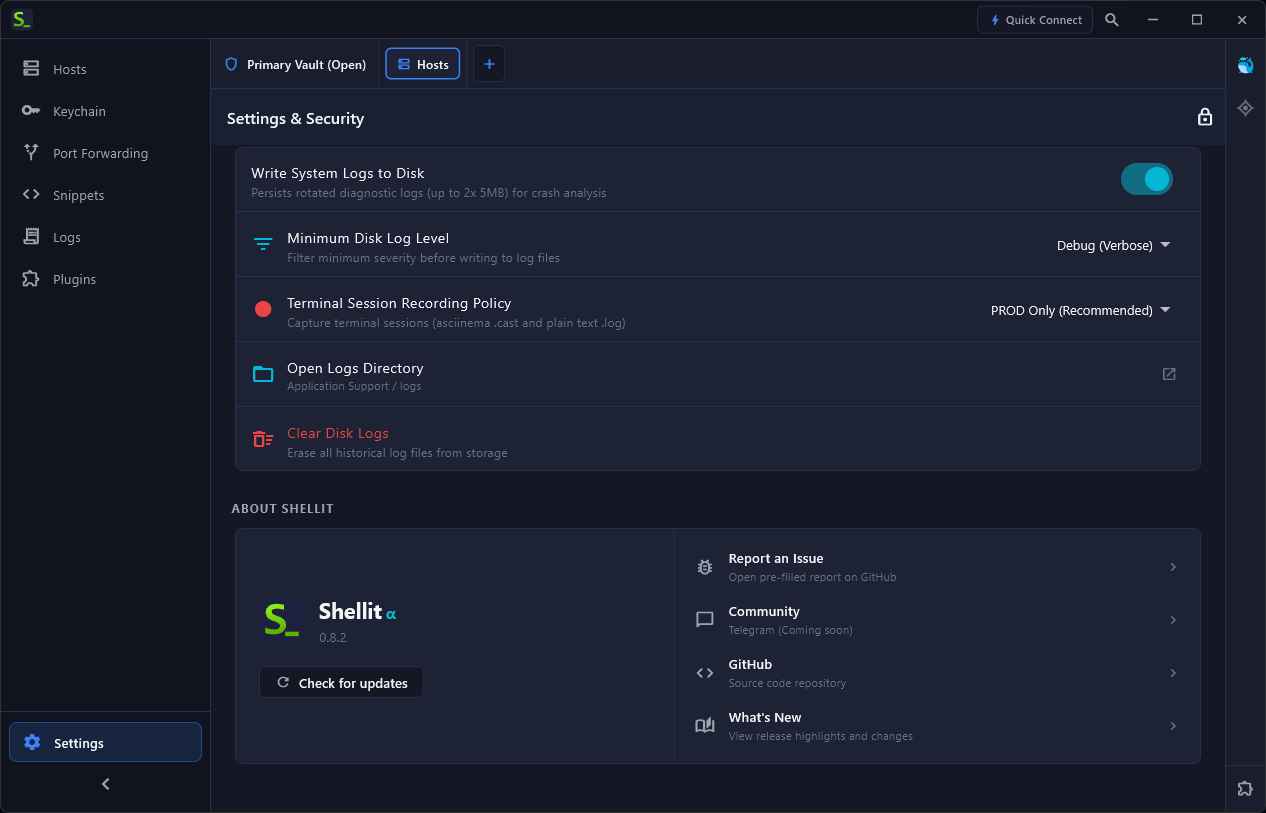
В настройках безопасности Shellit вы можете настроить политику записи терминальных сессий (например, вести запись сессий «Только на PROD»), логирование на диск и автоматическую очистку буфера терминала при скрытии окна: